从提出正确的问题开始
您可能读到过”量子计算机将破解当今的加密技术“,而且这已不是量子计算机是否会强大到足以做到这一点的问题,而是何时的问题。这便是后量子密码学(PQC)的研究领域,也称为量子安全。在 PQC 范畴内,有一种”现在收割,稍后解密”的威胁——“对手正在收割您的加密数据,以便日后在量子计算机上解密”。如果您在所在机构负责数据或安全工作,”我们如何保护数据免受量子计算机威胁?”这样的问题可能已经摆在您的案头,或正在到来。
但这一市场中弥漫的紧迫感,并不意味着您运营的每个系统都需要今天就迁移至 PQC,甚至不必赶在量子计算机问世之前完成。基于研究成果、我们自身的扫描与报告,以及我们构建 Kaysec 服务的方式,我们将这种紧迫感聚焦于真正重要的事情。在时间、成本和投入方面,目标是仅迁移值得迁移的系统和数据,并按正确的顺序推进。这一切始于提出正确的问题,如下所述。这也是三步流程的第一步——对您的机构当前在密码学安全态势与敏捷性方面所处位置进行就绪评估。
1. 您需要首先保护什么?
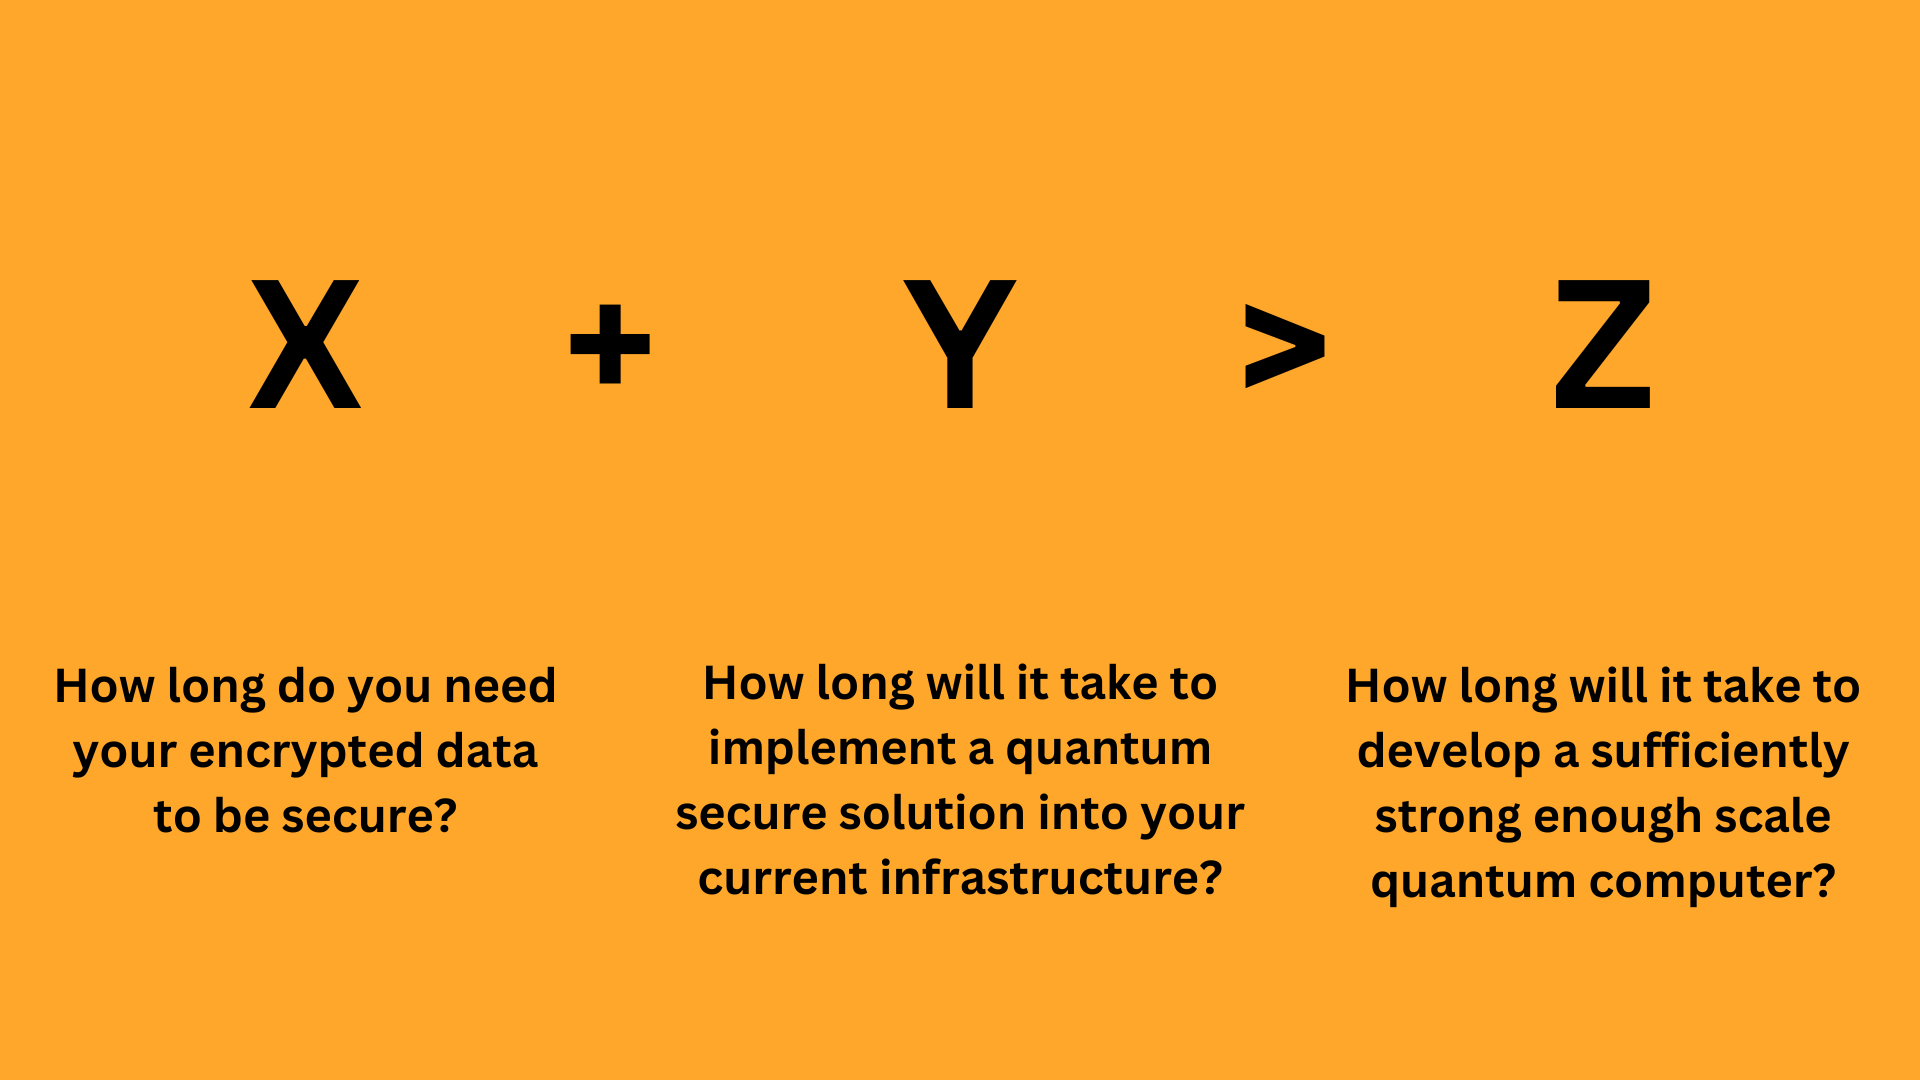
莫斯卡定理有助于解答这一问题,它能筛选出哪些系统和数据现在就值得启动迁移,哪些则不需要。若 X + Y > Z,则应立即着手准备。这是基本的数学逻辑,含义如下:
X – 哪些数据,以及您需要对其保密多长时间?
任何 PQC 准备工作的第一步,是盘点您需要保护哪些数据、需要保护多长时间——保密期限从数月到数年不等——以及这些数据的价值。
Y – 将保护 X 数据的系统迁移至 PQC 就绪状态需要多长时间?
在明确 X 之前,无法回答 Y。一旦确定了哪些内容必须保密以及需要保密多久,您就可以识别出保护这些内容的系统,并界定迁移范围:哪些迁移工作复杂耗时,哪些几乎只需拨动开关即可启用 PQC。
Z – 量子计算机何时能够破解现有加密技术?
这是价值百万的关键问题。业界目前尚无精确答案,但来自硬件与算法研究乃至政策制定的种种信号,都在将时间线收窄至更近的将来:是数年之内,而非数十年之后。
2. 您所在行业是否存在合规或监管要求?
部分国家已经规定,关键基础设施运营商、军事和政府机构等特定组织必须在本十年末或下一个十年初完成 PQC 迁移。更多国家和行业将陆续跟进。
“五眼联盟”国家已在设定硬性迁移截止日期。美国(CNSA 2.0)的目标是在 2035 年前完成全面迁移。澳大利亚 ASD 设定了最为激进的通用时间表:2026 年底前制定完善的过渡计划,2030 年底前完成全面过渡。英国 NCSC 的目标时间为 2035 年。欧盟对高风险系统设定的期限为 2030 年。
新西兰 NZISM 第 2.4 条规定,各机构须监测 PQC 动态、盘点密码系统并制定迁移计划,但目前尚无 PQC 算法获批用于 NZISM,也尚未设定迁移截止日期。
3. PQC 威胁是什么,它如何运作?
如果您对 PQC 已有大致了解,前两个问题便足以让您着手行动。但机构内的其他人员需要理解哪些事情需要做、哪些不需要,以及何时做、为何要做。
量子计算的兴起,对各个领域的数字安全系统构成潜在威胁,涵盖健康档案、金融交易、银行与加密货币系统、关键基础设施控制、政府机密、私人信息与通信等,不胜枚举。
量子计算机目前尚无法破解保护上述所有系统的密码技术,但对手已在实施 HNDL(”现在收割,稍后解密”)攻击:在今天捕获加密数据,期待在量子时代来临后将其解密。这一威胁同时适用于传输中的数据和静态数据。
Shor 算法使量子计算机能够高效分解大整数并计算离散对数,从而破解 RSA 和 ECC 密码算法。这些正是当今数据保护方法的数学基础。
4. 核心要点是什么?
核心要点并非一切都必须明天改变。向 PQC 过渡并非一蹴而就:它需要评估、规划、系统升级和新标准,对于某些系统而言,这是一个历时数年的项目。任务在于弄清哪些数据和系统真正值得迁移,以何种顺序推进,然后从那里起步。这正是上述三个问题的意义所在,也是就绪评估的起点。
与我们合作有何不同
我们通过讨论、发现和扫描开展工作,而非套用通用方法。Kaysec 运营着一个覆盖全网的后量子就绪扫描器,并公开发布其发现结果。您的评估从一次会面开始,我们将围绕您的业务、数据、关切与问题展开交流。此后,我们基于对您自身系统和供应商的实测数据开展工作,而非依赖通用的成熟度问卷。
我们保持独立。Kaysec 不与任何供应商绑定,不从您最终选择的产品中获取任何收益,因此我们的建议只对您的风险负责,而非对合作伙伴配额负责。在协助实施时,我们保持供应商中立。
我们优先锚定您所在国家的框架,再参照相关国际标准。对新西兰而言,这意味着以 NZISM 为起点。我们的基准测试首先建立在新西兰信息安全手册及本地监管环境之上,再向外延伸至美国的 CNSA 2.0、澳大利亚的 ASD、英国的 NCSC 及欧盟标准。
我们做的是分级排序,而非全面冲刺。迁移是一个排序问题,而非一场竞速。我们告诉您什么需要迁移、什么可以保留、什么需要持续关注,并提供您可以向董事会汇报的理由。
我们的工作方式:三个步骤,按您的节奏推进
您可以从第一步开始,随时在任意阶段停止。
我们遵循的密码学标准
NIST 于 2024 年正式确立了首批后量子标准:用于密钥建立的 ML-KEM(FIPS 203)、用于签名的 ML-DSA(FIPS 204)和 SLH-DSA(FIPS 205),以及随后跟进的 FN-DSA(FIPS 206)等。我们持续跟踪这些标准及其候选算法,确保您的路线图建立在已确定的标准之上,并对未来动向保持知情,而非依赖上一年的旧名称。
先阅读我们的成果
我们公开发布我们的分析与报告,包括支撑我们结论的扫描数据,以及在证据指向尚无需行动时,我们同样会如实说明。请先阅读这些报告,再判断我们的见解是否值得放在您这一侧的谈判桌上。公开扫描只是冰山一角,真正重要的工作从内部开始——与那些了解并守护您机构系统与数据的人员合作。实质性的步骤正是在那里迈出的。
还没准备好与人交流?
只需约十五分钟,即可完成一份免费、独立的后量子就绪评分卡。这不是我们自己的工具,但它提出了正确的问题,答案由您自己保留。
 English
 日本語
 简体中文
 한국어