まず正しい問いを立てることから始める
「量子コンピュータは現在の暗号を破る」という記事を目にしたことがあるかもしれません。そして、量子コンピュータがそれを実現できるほど強力になるかどうかは「もしも」の問題ではなく、「いつ」の問題だと言われています。これがポスト量子暗号(PQC)、別名「量子安全セキュリティ」の領域です。PQC の中でも「今収穫し、後で復号する(Harvest Now, Decrypt Later)」という概念があります。これは「敵対者が暗号化されたデータを今収集し、後で(量子コンピュータで)復号する」というものです。組織においてデータやセキュリティを担当されているなら、「どうすれば量子コンピュータからデータを守れるか?」という問いがすでに机の上に置かれているか、今まさに置かれているところではないでしょうか。
しかし、この市場で叫ばれる緊急性は、あなたが運用するすべてのシステムを今日 PQC に移行しなければならない、あるいは量子コンピュータが実現する前に移行しなければならないということを意味しません。研究、自社スキャンやレポート、そして Kaysec のサービス構築方針を通じて、私たちはその緊急性を本当に重要なことへと絞り込んでいます。時間・コスト・労力の面で、仕事とは移行を必要とするシステムとデータのみを、正しい順序で移行することです。その出発点が、以下に示す正しい問いを立てることです。これはまた、組織が今日の暗号態勢とアジリティにおいてどこに立っているかを示すレディネス・スナップショット、3ステップの第一歩でもあります。
1. まず何を保護する必要がありますか?
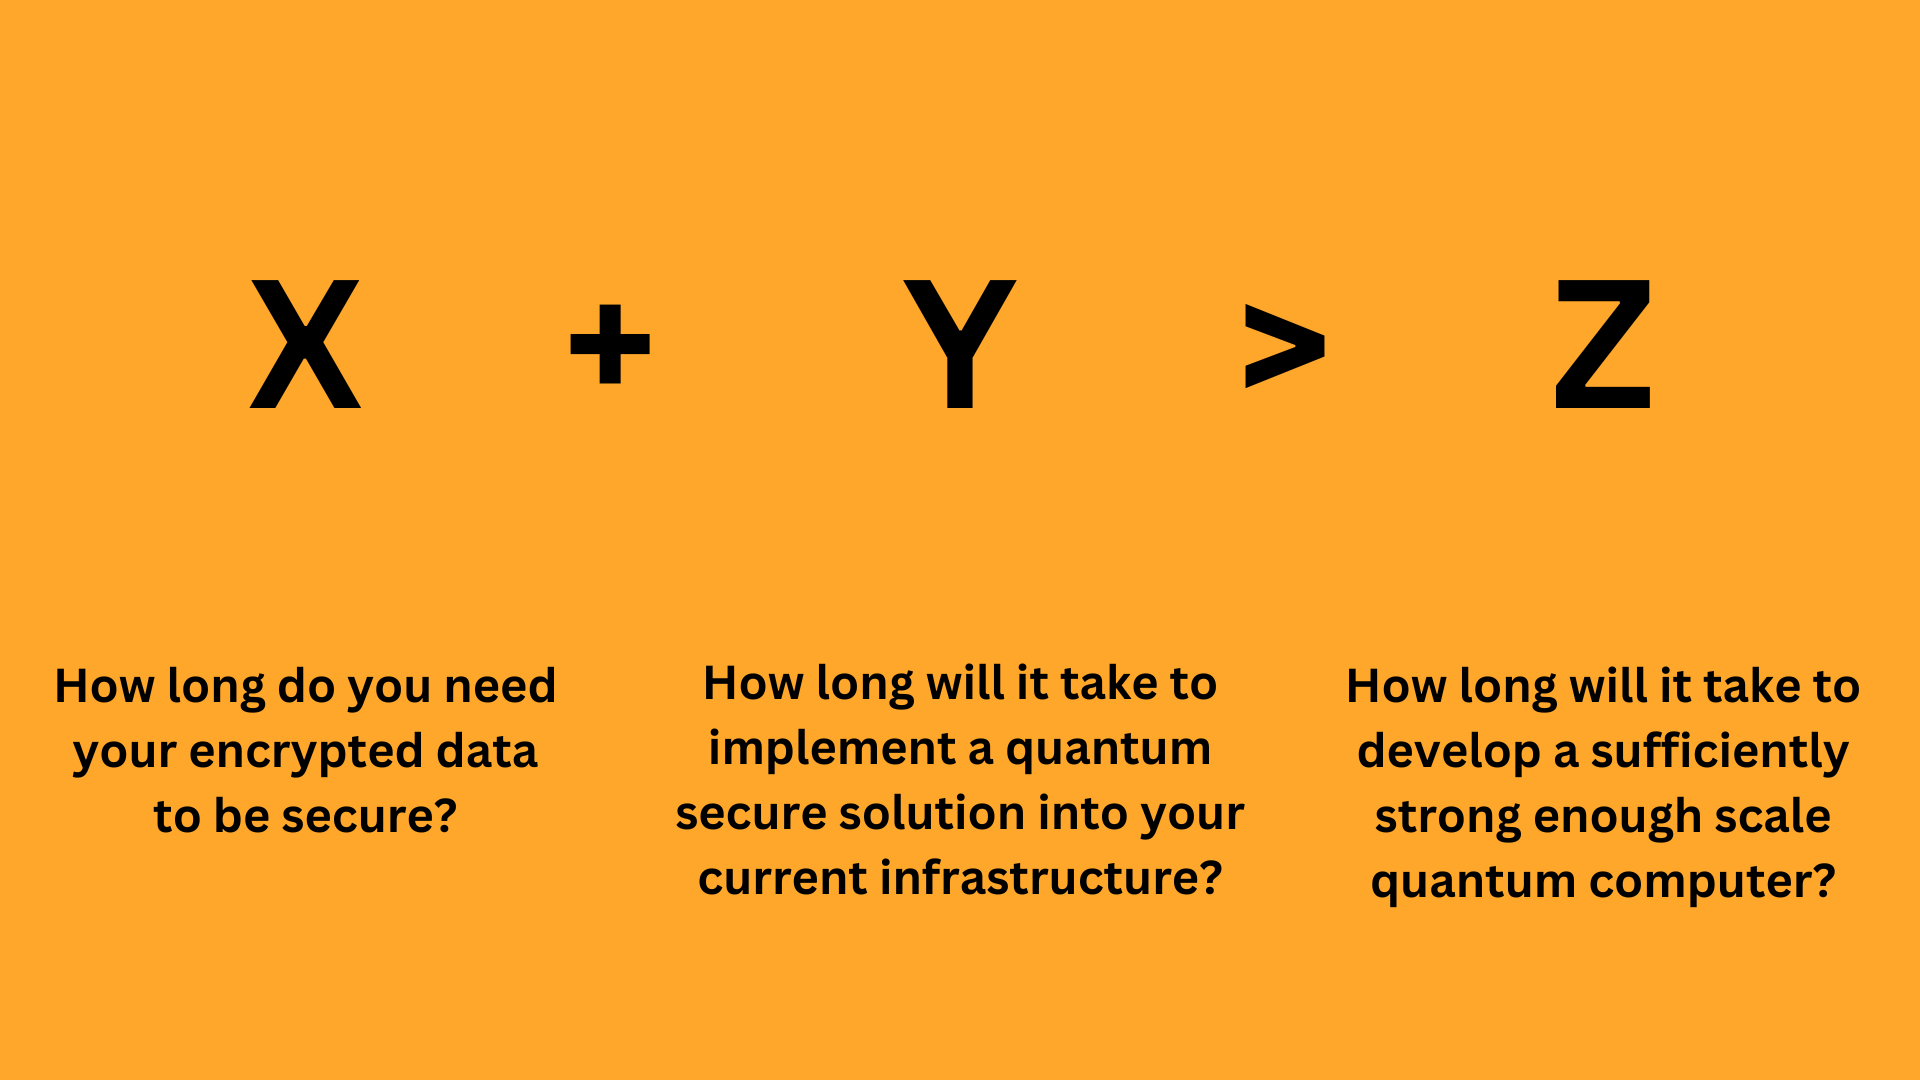
モスカの定理は、今すぐ移行を開始すべきシステムとデータ、そうでないものを選別することでこの問いに答えます。X + Y > Z であれば、今すぐ準備を始めるべきです。これは次のような基本的な数式です:
X – どのデータを、どれくらいの期間秘密に保つ必要がありますか?
PQC 準備の第一歩は、保護が必要なデータとその期間(数ヶ月から数年にわたる保存期間)、そしてそのデータの価値を棚卸しすることです。
Y – X のデータを保護するシステムを PQC 対応に移行するにはどれくらいかかりますか?
Y は X を把握するまで答えられません。何をどのくらいの期間秘密にしなければならないかが分かれば、それを保護しているシステムを特定し、移行範囲を定めることができます。複雑で時間のかかるものと、スイッチを切り替えるだけで PQC を有効にできるものが見えてきます。
Z – 量子コンピュータはいつ暗号を破れるようになりますか?
これがまさに核心的な問いです。業界にはまだ正確な答えはありませんが、ハードウェアやアルゴリズム研究から政策動向まで、あらゆるシグナルがより近い未来へと収束しつつあります。数十年先ではなく、数年先という話です。
2. 業界に対するコンプライアンスや規制上の義務はありますか?
一部の国はすでに、重要インフラ事業者や軍・政府機関などの組織に対し、今十年が終わるまでに、あるいは次の十年に入ってすぐに PQC 移行を完了させることを義務付けています。さらに多くの国や業界が追随するでしょう。
ファイブアイズ諸国はすでに移行の期限を設けています。米国(CNSA 2.0)は 2035 年までの完全移行を目標としています。オーストラリアの ASD は最も積極的な汎用タイムラインを示しており、2026 年末までに移行計画を精緻化し、2030 年末までに完全移行するとしています。英国の NCSC は 2035 年を目標とし、EU は高リスクシステムに対して 2030 年を設定しています。
ニュージーランド独自の NZISM セクション 2.4 は、各機関が PQC の動向を監視し、暗号システムの棚卸しを行い、移行計画を策定することを義務付けています。ただし、NZISM での使用が承認された PQC アルゴリズムはまだなく、移行期限も設定されていません。
3. PQC の脅威とは何で、どのように機能しますか?
PQC の概要をすでにご存知であれば、最初の二つの問いだけで着手するには十分です。しかし、組織内の他のメンバーは、何が必要で何が不要なのか、いつ、なぜなのかを理解する必要があります。
量子コンピュータの登場は、あらゆる分野のデジタルセキュリティシステムに潜在的な脅威をもたらします。医療記録、金融取引、銀行や暗号資産システム、重要インフラの制御、政府機密、個人のメッセージや通信など、挙げればきりがありません。
量子コンピュータはまだこれらすべてのシステムを保護する暗号を破れる段階にはありませんが、敵対者はすでに HNDL(「今収穫し、後で復号する」)攻撃を実行しています。すなわち、その日が来たときに復号できるという期待のもと、今日暗号化されたデータを収集しているのです。これは通信中のデータにも保存されたデータにも適用されます。
ショアのアルゴリズムにより、量子コンピュータは大きな整数の素因数分解や離散対数の計算を効率的に行えるようになり、RSA や ECC 暗号アルゴリズムを破ることができます。これらは今日のデータ保護手法の数学的基盤です。
4. 要点は何ですか?
要点は、すべてを明日変えなければならないということではありません。PQC への移行は即時に完了するものではなく、評価・計画・システム更新・新標準への対応が必要であり、システムによっては数年にわたるプログラムになります。課題は、実際に移行が必要なデータとシステムを見極め、その優先順位を定め、そこから着手することです。それが上記の三つの問いの目的であり、レディネス・スナップショットの出発点です。
私たちと働くことが異なる理由
私たちは議論し、発見し、スキャンします。汎用的な手法は用いません。Kaysec はインターネット全体を対象としたポスト量子レディネス・スキャナーを運用し、その結果をオープンに公開しています。アセスメントはまずミーティングから始まり、お客様のビジネス・データ・懸念・疑問についてお聞きします。その上で、汎用の成熟度アンケートではなく、お客様自身のシステムとサプライヤーに関する実測データをもとに進めます。
私たちは独立しています。Kaysec はいかなるベンダーとも提携しておらず、お客様が最終的に選ぶ製品から利益を得ることはありません。そのため、私たちの推奨はパートナー割当ではなく、お客様のリスクに応えるものです。導入支援においても、ベンダー中立の立場で行います。
私たちはまずお客様の国のフレームワークを基準とし、次に関連する国際標準を参照します。ニュージーランドの場合は NZISM から始まります。私たちのベンチマークは、ニュージーランド情報セキュリティマニュアルと国内の規制状況を第一の基準とし、そこから米国の CNSA 2.0、オーストラリアの ASD、英国の NCSC、EU へと展開します。
私たちはトリアージを行います。突撃はしません。移行は競争ではなく、順序付けの問題です。何を移行し、何をそのままにし、何を監視すべきかを、取締役会に提示できる根拠とともにお伝えします。
私たちの進め方:お客様のペースで進む3つのステップ
ステップ1から始めてそこで止めることも、途中のどのタイミングで止めることも可能です。
私たちが準拠する暗号標準
NIST は 2024 年に最初のポスト量子標準を確定しました。鍵確立のための ML-KEM(FIPS 203)、署名のための ML-DSA(FIPS 204)と SLH-DSA(FIPS 205)、そして FN-DSA(FIPS 206)などが続きます。私たちはこれらの標準とその候補を追跡しているため、お客様のロードマップは昨年の名称ではなく、確定済みの標準を基盤とし、今後の動向も踏まえたものになります。
まず私たちの成果物をお読みください
私たちは分析とレポートをオープンに公開しています。主張の根拠となるスキャン結果や、証拠がそう示している場合にはまだ行動しない理由も含めて。レポートを読んで、私たちの見解があなたの側にあってほしいものかどうかご判断ください。公開スキャンは氷山の一角に過ぎません。本当に重要な作業は、組織のシステムとデータを知り守る人々とともに、内部から始まります。そこにこそ、真の一歩があります。
まだ誰かに相談する準備ができていませんか?
無料で独立したポスト量子レディネス・スコアカードを約15分で確認できます。私たちが作成したものではありませんが、正しい問いを投げかけており、回答はあなた自身が保持します。
 English
 日本語
 简体中文
 한국어