올바른 질문을 던지는 것부터 시작하세요
“양자 컴퓨터가 현재의 암호화를 무너뜨릴 것“이라는 말을 읽어보셨을 것입니다. 양자 컴퓨터가 그럴 만큼 강력해지는 것은 만약의 문제가 아니라 언제의 문제라고도 하죠. 이것이 바로 포스트 양자 암호화(PQC), 즉 양자 안전 보안의 영역입니다. PQC 안에는 ‘지금 수집하고 나중에 복호화하기(Harvest Now, Decrypt Later)’라는 개념이 있습니다 — “적대자들이 지금 당신의 암호화된 데이터를 수집해, 나중에 [해당 양자 컴퓨터로] 복호화하려 한다”는 것입니다. 조직 내에서 데이터나 보안을 담당하고 계시다면, “어떻게 양자 컴퓨터로부터 데이터를 보호할 것인가?”라는 질문이 이미 책상 위에 올라와 있거나, 바로 지금 올라오고 있을 것입니다.
그러나 이 시장에서 떠도는 긴박감이 지금 당장, 혹은 양자 컴퓨터가 등장하기 전까지 모든 시스템을 PQC로 전환해야 한다는 의미는 아닙니다. 연구와 자체 스캔 및 보고서, 그리고 Kaysec 서비스를 구축한 방식을 토대로, 우리는 그 긴박감을 실제로 중요한 것에 집중시킵니다. 시간, 비용, 노력의 관점에서, 핵심 과제는 그럴 만한 가치가 있는 시스템과 데이터만을 올바른 순서로 전환하는 것입니다. 그 시작이 바로 아래에 제시된 올바른 질문을 던지는 것이며, 이는 세 단계 중 첫 번째로, 오늘 귀 조직의 암호화 수준과 민첩성에 대한 준비 상태 스냅샷입니다.
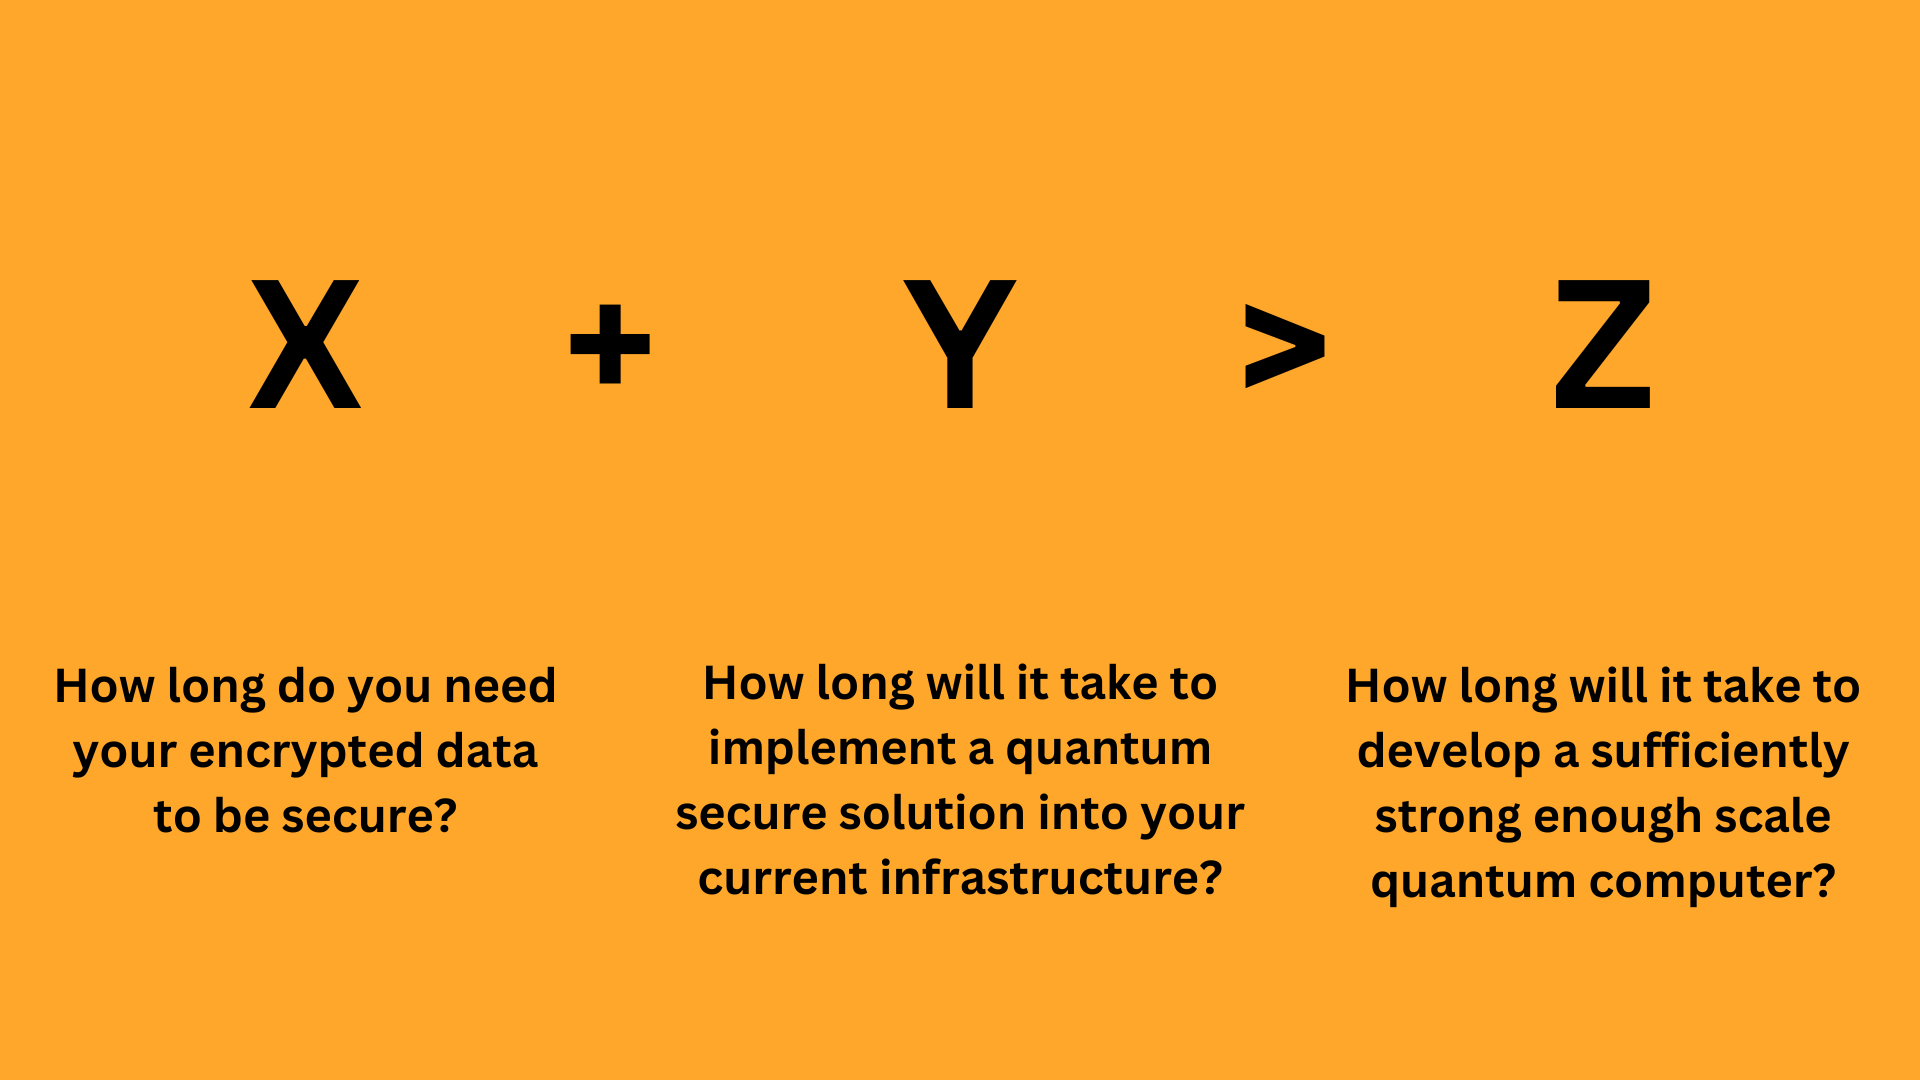
1. 무엇을 먼저 보호해야 하나요?
모스카의 정리(Mosca’s Theorem)는 지금 당장 전환을 시작해야 할 시스템 및 데이터와 그렇지 않은 것을 걸러냄으로써 이 질문에 답하는 데 도움을 줍니다. X + Y > Z이면 지금 준비를 시작해야 합니다. 이는 다음과 같이 읽히는 기본적인 수식입니다:
X – 어떤 데이터이며, 얼마나 오래 비밀로 유지해야 하나요?
PQC 준비의 첫 번째 단계는 보호해야 할 데이터가 무엇인지, 얼마나 오래 보호해야 하는지(수개월에서 수년에 이르는 유효 기간), 그리고 그 데이터의 가치가 얼마인지를 파악하는 것입니다.
Y – X 데이터를 보호하는 시스템을 PQC 준비 상태로 전환하는 데 얼마나 걸리나요?
Y는 X를 알기 전까지는 답할 수 없습니다. 무엇을 비밀로 유지해야 하는지, 얼마나 오래인지를 파악한 후에야 그것을 보호하는 시스템을 식별하고 전환 범위를 가늠할 수 있습니다. 복잡하고 오래 걸릴 것은 무엇인지, 스위치 하나만 켜면 PQC를 활성화할 수 있는 것은 무엇인지를요.
Z – 양자 컴퓨터는 언제 암호화를 깰 수 있게 되나요?
이것이 바로 백만 달러짜리 질문입니다. 업계는 아직 정확한 답을 내놓지 못하고 있지만, 하드웨어 및 알고리즘 연구부터 수립되고 있는 정책까지, 모든 신호들이 수십 년이 아닌 수년 앞이라는 보다 가까운 미래로 좁혀지고 있습니다.
2. 귀 산업 분야에 적용되는 컴플라이언스 또는 규제 의무가 있나요?
일부 국가들은 이미 주요 인프라 운영자, 군 및 정부 기관과 같은 특정 조직들이 이번 십 년이 끝나기 전 또는 다음 십 년 초입까지 PQC 전환을 완료해야 한다고 규정하고 있습니다. 더 많은 국가와 더 많은 산업 분야가 이에 동참할 것입니다.
파이브 아이즈(Five Eyes) 국가들은 이미 강제적인 전환 기한을 설정하고 있습니다. 미국(CNSA 2.0)은 2035년까지 완전한 전환을 목표로 합니다. 호주 ASD는 가장 공격적인 범용 일정을 제시합니다: 2026년 말까지 세부 전환 계획 수립, 2030년 말까지 완전 전환 완료. 영국 NCSC는 2035년을 목표로 합니다. EU는 고위험 시스템에 대해 2030년을 기한으로 정했습니다.
뉴질랜드 NZISM 섹션 2.4는 기관들이 PQC 동향을 모니터링하고, 암호화 시스템을 목록화하며, 전환 계획을 수립할 것을 의무화하고 있습니다. 다만 아직 NZISM에서 승인된 PQC 알고리즘은 없으며, 전환 기한도 설정되지 않은 상태입니다.
3. 이 PQC 위협이란 무엇이며 어떻게 작동하나요?
PQC에 대해 이미 대략적인 개념을 가지고 계시다면, 앞의 두 가지 질문만으로도 준비를 시작하기에 충분합니다. 그러나 조직 내 다른 구성원들은 무엇을 해야 하고 무엇을 하지 않아도 되는지, 언제, 그리고 왜인지를 이해해야 할 것입니다.
양자 컴퓨팅의 등장은 삶의 모든 영역에서 디지털 보안 시스템에 잠재적인 위협이 됩니다. 건강 기록, 금융 거래, 은행 및 암호화폐 시스템, 주요 인프라 제어, 국가 기밀, 개인 메시지 및 통신 등, 일일이 나열하기도 어렵습니다.
양자 컴퓨터는 아직 이 모든 시스템을 보호하는 암호화를 깰 수 없지만, 적대자들은 이미 HNDL(“지금 수집하고 나중에 복호화하기”) 공격을 실행하고 있습니다. 그날이 오면 복호화할 수 있을 것이라는 기대 하에 오늘 암호화된 데이터를 캡처하는 것입니다. 이는 전송 중인 데이터와 저장된 데이터 모두에 적용됩니다.
쇼어 알고리즘(Shor’s algorithm)은 양자 컴퓨터가 큰 정수를 효율적으로 인수분해하고 이산 로그를 계산할 수 있게 하여, RSA 및 ECC 암호화 알고리즘을 무력화합니다. 이것들이 바로 오늘날 데이터 보호 방식의 수학적 토대입니다.
4. 핵심 시사점은 무엇인가요?
핵심 시사점은 내일 당장 모든 것을 바꿔야 한다는 것이 아닙니다. PQC로의 전환은 순식간에 이루어지지 않습니다. 평가, 계획 수립, 시스템 업그레이드와 새로운 표준이 필요하며, 일부 시스템의 경우 수년에 걸친 프로그램이 됩니다. 과제는 실제로 전환이 필요한 데이터와 시스템이 무엇인지, 어떤 순서로 해야 하는지를 파악한 다음, 그것부터 시작하는 것입니다. 위의 세 가지 질문이 바로 그 목적을 위한 것이며, 준비 상태 스냅샷이 시작되는 지점입니다.
저희와 함께하는 것이 다른 이유
저희는 논의하고, 발견하고, 스캔합니다 — 일반적인 방법을 적용하지 않습니다. Kaysec은 인터넷 전반에 걸친 포스트 양자 준비 상태 스캐너를 운영하며, 그 결과를 공개적으로 발표합니다. 귀 조직의 평가는 비즈니스, 데이터, 우려 사항 및 질문을 논의하는 첫 미팅으로 시작됩니다. 이후 일반적인 성숙도 설문지가 아닌, 귀 조직의 시스템과 공급업체에 대한 실측 데이터를 바탕으로 작업합니다.
저희는 독립적입니다. Kaysec은 어떤 벤더와도 제휴하지 않으며 귀 조직이 최종 선택하는 제품으로부터 아무런 이득도 얻지 않습니다. 따라서 저희의 권고는 파트너 할당량이 아닌 귀 조직의 리스크에 답합니다. 구현을 지원할 때도 벤더 중립적으로 진행합니다.
 English
 日本語
 简体中文
 한국어